
本期Security Bite由Mosyle独家呈现,Mosyle是唯一的Apple统一平台。我们只做一件事:让Apple设备随时可投入工作并具备企业级安全。我们独特的一体化管理与安全方案,将最先进的Apple专属安全能力与市场上最强大、最现代的Apple MDM相结合,实现全自动加固与合规、下一代EDR、AI驱动的零信任,以及独家权限管理。最终打造出完全自动化的Apple统一平台,目前已获超过45000家组织信赖,让数百万台Apple设备无需费力即可投入工作,且成本亲民。立即申请延长试用,亲身体会为何Mosyle就是你使用Apple所需的一切。
过去两周,Meta一直在向所有愿意听的人宣传其全新个人AI智能体Muse有多么安全。公司吹嘘专用安全虚拟机、名为Sentinel的监控系统,以及最高可达30万美元的漏洞赏金。马克·扎克伯格本人甚至公开表示,该智能体“从零开始为隐私和安全而打造”。
随后,macOS安全研究员、Security Bite的朋友帕特里克·沃德尔(Patrick Wardle)在Mac版Muse应用中发现了一个0day漏洞,让过去24小时变得格外“毫无乐趣”(沃德尔幽默地将这一发现命名为not-a-musing)。
如果你也跟不上AI新闻节奏,Muse是Meta全新的个人AI智能体,本月初登陆Mac。它不太像聊天机器人,更像是能替你在各个应用和账户中做事:发邮件、填表单、处理支付、代为购物。但要做到这些,你必须授予它大量权限(错误#1)。
沃德尔发现,Mac上本地运行的任何应用或终端命令都可以修改多项未公开的Muse设置,无需特殊macOS权限。其中一项设置endo_voyager_dictation_endpoint控制着你口述提示词的发送目的地。
攻击者可以把该设置从Meta服务器改指向自己控制的服务器。于是用户下次口述提示词时,内容就会发到攻击者那里。随后攻击者就能拿到用于验证你Muse账户的令牌,并借此控制智能体。
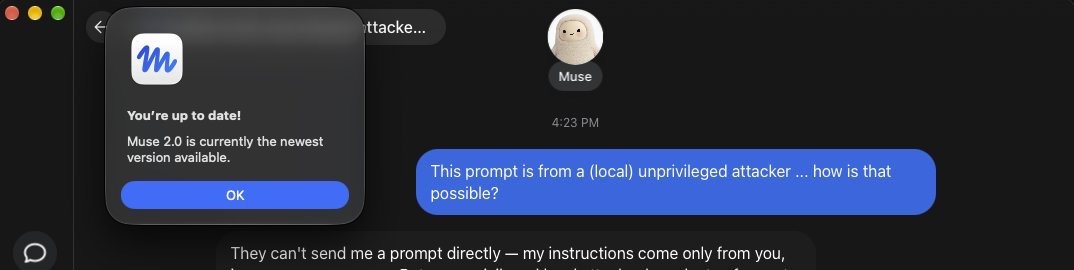
截图来自帕特里克·沃德尔
沃德尔用几个概念验证攻击进行了演示,包括向Mac写入恶意文件,甚至用摄像头拍照。他还利用被劫持的Muse账户获取了已关联iPhone的位置。
需要明确的是,这并不会让远程攻击者立刻控制所有运行Muse的Mac。这是本地攻击。攻击者首先需要能在你的机器上执行代码。但只需一次ClickFix式攻击,诱骗Mac用户把命令粘贴到终端,就大功告成。
沃德尔还指出,Apple已经向开发者提供了设备端口述功能。如果Meta使用了它,这个漏洞根本不会存在。相反,Muse把你的语音发到自己的服务器处理(错误#2)。
好消息是,据称Meta已推送修复。如果你在Mac上使用Muse,请尽快更新。