
安全公司 Jamf 发现了一款伪装成视频会议软件 Zoom 的 Mac 安装包。它用一套隐蔽手法绕过苹果的 Gatekeeper,而 Gatekeeper 本来就是用来拦住恶意软件的。
这个恶意程序确实会装上 Zoom,但同时还会塞进一个信息窃取器,把数据抓下来,再发到攻击者的服务器……
通常情况下,你要安装的 Mac 应用如果没经过苹果公证,macOS 会直接拒绝打开。系统里有办法强行放行,但步骤比较麻烦,攻击者得想办法说服用户自己去操作。
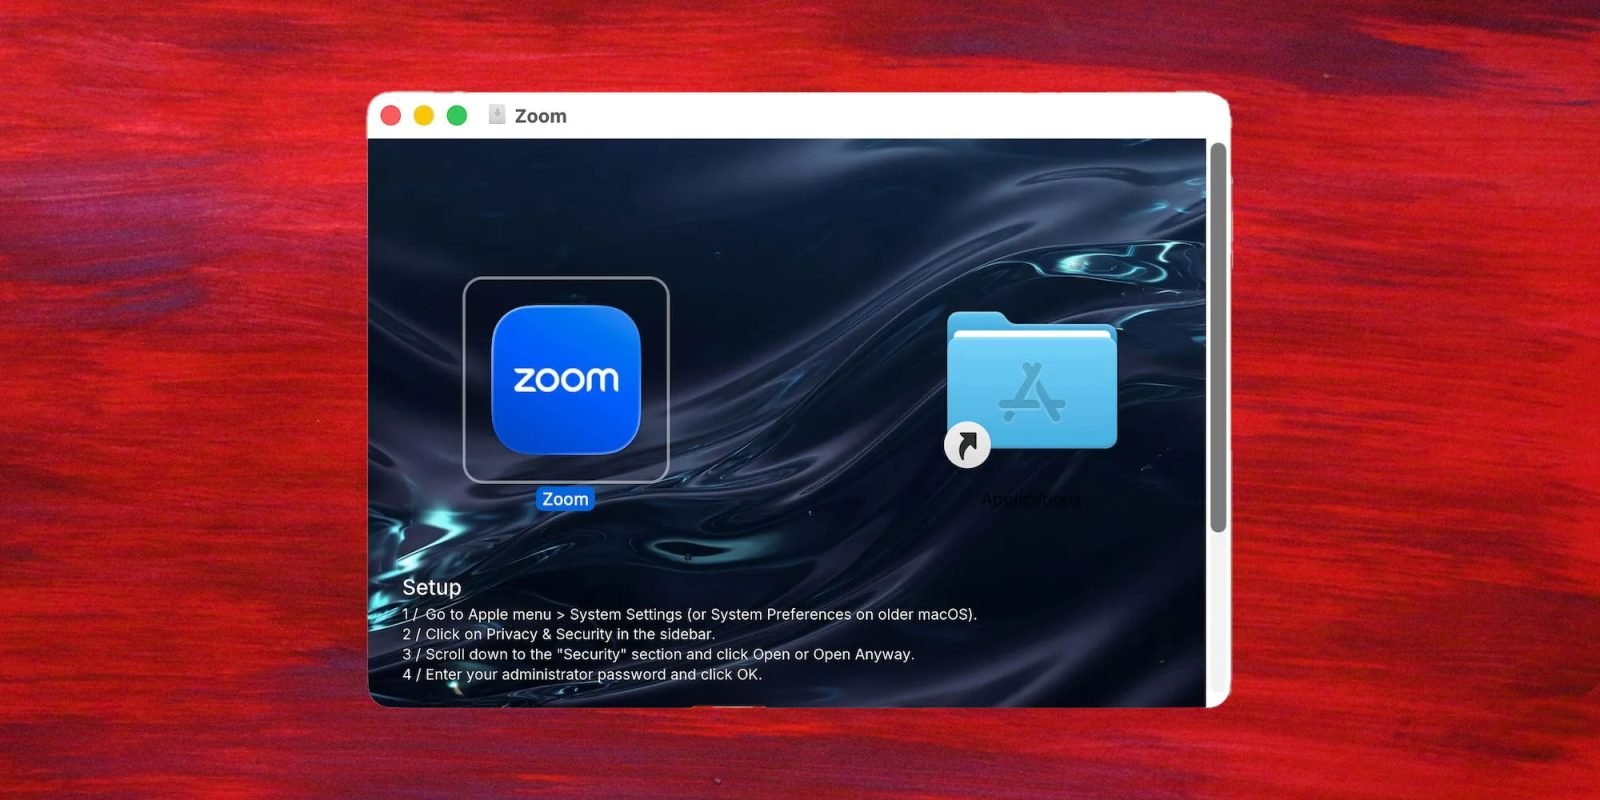
这批恶意程序被 Jamf 命名为 CloudSyncD。背后的人找到了一个办法,让整套操作看起来没那么反常。安装包投放器自带一张背景图,上面写着操作说明,就是上面那张图。
CloudSyncD 以磁盘映像的形式出现,挂载后卷名是 Zoom,排版也和普通 Mac 安装包一样:左边是应用图标,右边是指向“应用程序”文件夹的替身。差别在背景图。图上有一份带编号的安装步骤,让受害者打开“系统设置”,进入“隐私与安全性”,滑到“安全性”一栏,点“仍要打开”,再输入管理员密码。这些步骤,就是在教人绕过 Gatekeeper。
这点心思,还真有点让人佩服。
恶意程序装上之后,可以记录用户输入的数据,最快每八秒就发给攻击者一次。