
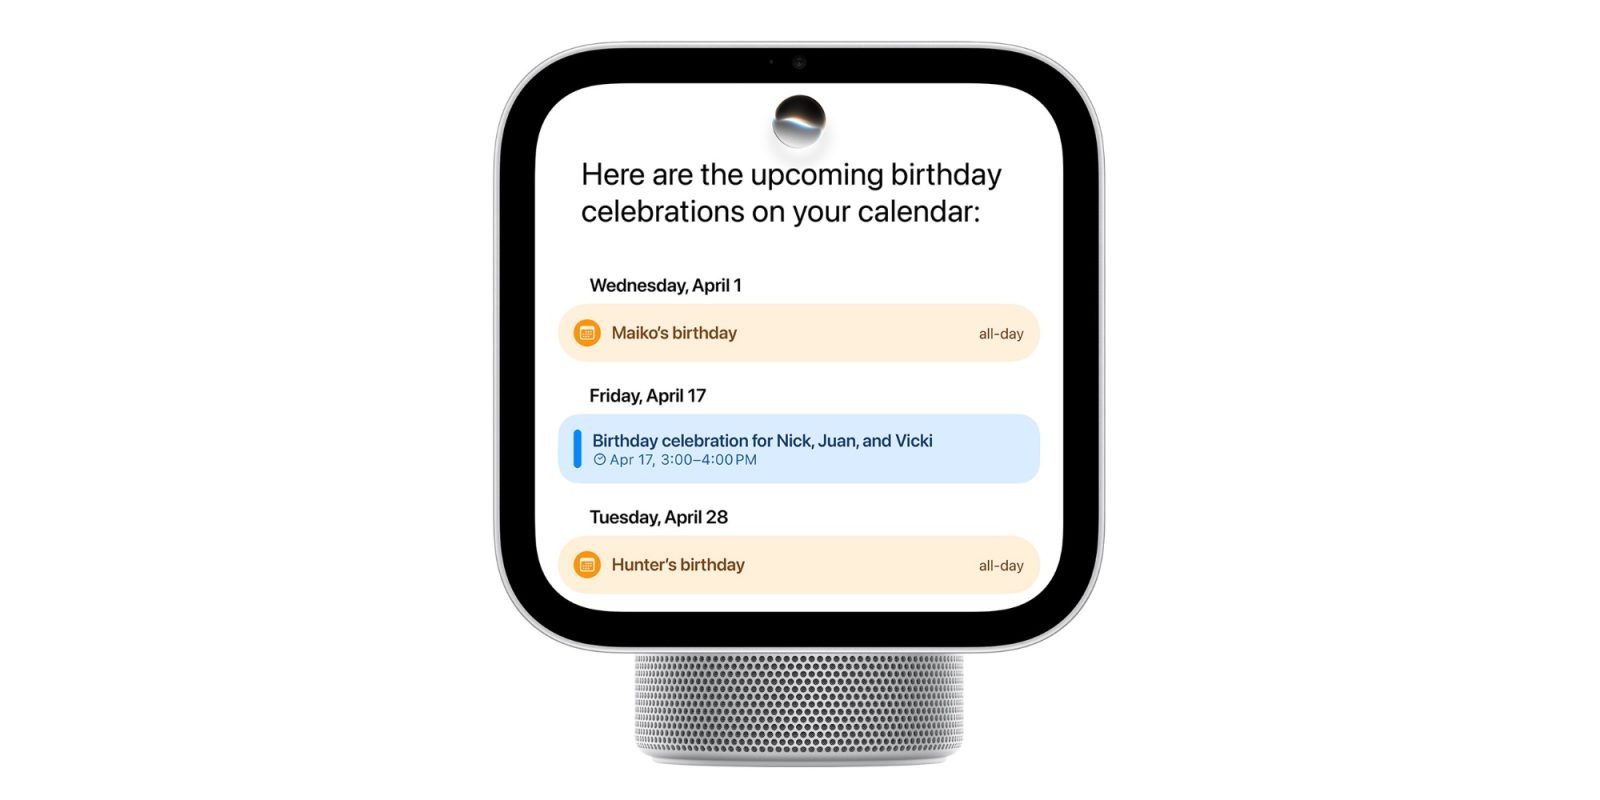
虽然首批HomeView设备要到明天才会送到客户手上,但苹果今天已发布软件更新,修复了九个安全漏洞。详情如下。
预订苹果HomeView
苹果HomeView迎来首个系统更新
苹果今天发布了HomeView Software Version 27.2(build 24V526),其中包含公司近期为其他操作系统推送的部分安全修复,包括iOS 27.2、macOS 27.2 Golden Gate以及iPadOS 27.2。
这些漏洞包括一个可能允许远程攻击者加入iMessage群聊并接收消息的漏洞,以及另一个可能允许恶意蓝牙设备无需用户交互即可配对的漏洞。
实际上,这意味着从明天开始拿到设备的用户建议尽快更新,因为这些漏洞已被公开披露。
以下是HomeView Software Version 27.2的完整安全内容
HomeView Software Version 27.2
发布日期:2026年11月12日
AirPlay
适用于:Apple HomeView
影响:蓝牙范围内的攻击者可能绕过配对码尝试的速率限制
描述:通过改进状态管理解决了逻辑问题。
CVE-2026-113968:Apple
App Intents
适用于:Apple HomeView
影响:应用可能能够访问敏感用户数据
描述:通过改进状态管理解决了授权问题。
CVE-2026-113963:László Várady
Bluetooth
适用于:Apple HomeView
影响:蓝牙范围内的攻击者可能破坏进程内存
描述:通过改进内存管理解决了use-after-free问题。
CVE-2026-113970:Apple
brotli
适用于:Apple HomeView
影响:处理恶意构造的输入可能导致内存损坏
描述:通过改进输入验证解决了越界写入问题。
CVE-2026-111497
CoreUtils
适用于:Apple HomeView
影响:恶意蓝牙设备可能无需用户交互即可建立配对
描述:通过改进检查解决了该问题。
CVE-2026-113965:Apple
CoreUtils
适用于:Apple HomeView
影响:蓝牙范围内的攻击者可能绕过配对码尝试的速率限制,并无需用户交互与设备配对
描述:通过改进状态管理解决了逻辑问题。
CVE-2026-113964:匿名研究员
Messages
适用于:Apple HomeView
影响:远程攻击者可能能够加入iMessage群聊并接收其消息
描述:通过改进验证解决了授权问题。
CVE-2026-113961:匿名研究员
Messages
适用于:Apple HomeView
影响:被添加到iMessage群聊的用户可能能够访问加入前发送的消息
描述:通过移除存在漏洞的代码解决了该问题。
CVE-2026-113960:匿名研究员
rapportd
适用于:Apple HomeView
影响:同一网络上的攻击者可能绕过AirPlay配对码尝试的速率限制
描述:通过改进状态管理解决了逻辑问题。
CVE-2026-113969:Apple
今天早些时候,苹果还确认下个月推出的软件更新将为HomeView的Siri AI添加安全配件支持,目前Siri拒绝通过语音指令解锁门或打开车库门。
务必查看我们在明天发售前发布的苹果HomeView完整评测。