
本期 Security Bite 由 Mosyle 独家呈现。Mosyle 是唯一的 Apple 统一平台,专注让 Apple 设备真正可用于工作、对企业足够安全。我们把管理与安全做成一套集成方案:面向 Apple 的硬化与合规自动化、下一代 EDR、AI 驱动的零信任,以及独家权限管理,再配上目前最强、最现代的 Apple MDM。结果就是一套全自动的 Apple 统一平台,目前已有超过 4.5 万家组织在用,让数百万台 Apple 设备几乎不用费力就能投入工作,成本也可控。立刻申请延长试用,你会明白为什么和 Apple 打交道,Mosyle 就够了。
每隔几个月,我都会回头看一遍 Mac 的威胁格局,每次都以为能写出点新东西。这次没有。但这不代表没发生什么。恰恰相反。
自我发布 2026 年一季度 Security Bite 复盘以来,ClickFix 已经从“值得盯着的新手法”变成几乎所有新 Mac 窃密木马的默认投递方式。攻击者也越来越会用(年轻人大概会说这叫“锁死了”)。最近我们看到攻击者开始做持久化、留后门,甚至把基础设施藏进 Apple 自己的服务里。
无论你是安全从业者,还是担心中招的 Mac 用户,下面这些值得知道……
眼下几乎所有东西都从 ClickFix 上车
不出所料,Apple 在 26.4 里加的终端提示,并没有把这条攻击路径压下去。
过去几个月几乎所有新出现的 Mac 恶意软件家族,都走同一条路:假验证码或“修复”页面,诱骗受害者自己把命令粘进终端。Group-IB 发现的 ClickLock 是这样。Huntress 八月发现的新型 Go 语言窃密木马也是。Kaspersky 发现的最新 MacSync 变种同样如此,它伪装成 Homebrew 页面和磁盘清理工具传播。后面会分别细说。
ClickFix 之所以好用,是因为它根本不用硬刚 Gatekeeper、公证、XProtect,也不用硬刚 Mac 上那些其实很强的杀毒能力。真正的原因是:用户被逼着自己执行脚本,把自己感染了。Apple 的警告提示是一步好棋,但攻击者很能折腾,总能绕过去。比如用脚本编辑器。
窃密木马正在变成更糟糕的东西
所以,ClickFix 是投递手法。现在说载荷。
老派的 Mac 信息窃取木马基本是砸完就跑:跑一次,把密码和加密钱包甩到 Telegram 机器人一类的地方,然后消失。现在不是这样了。就在今年,我们已经看到 ClickLock 这类样本:用社会工程骗取系统密码,再留下后门,方便第二轮。
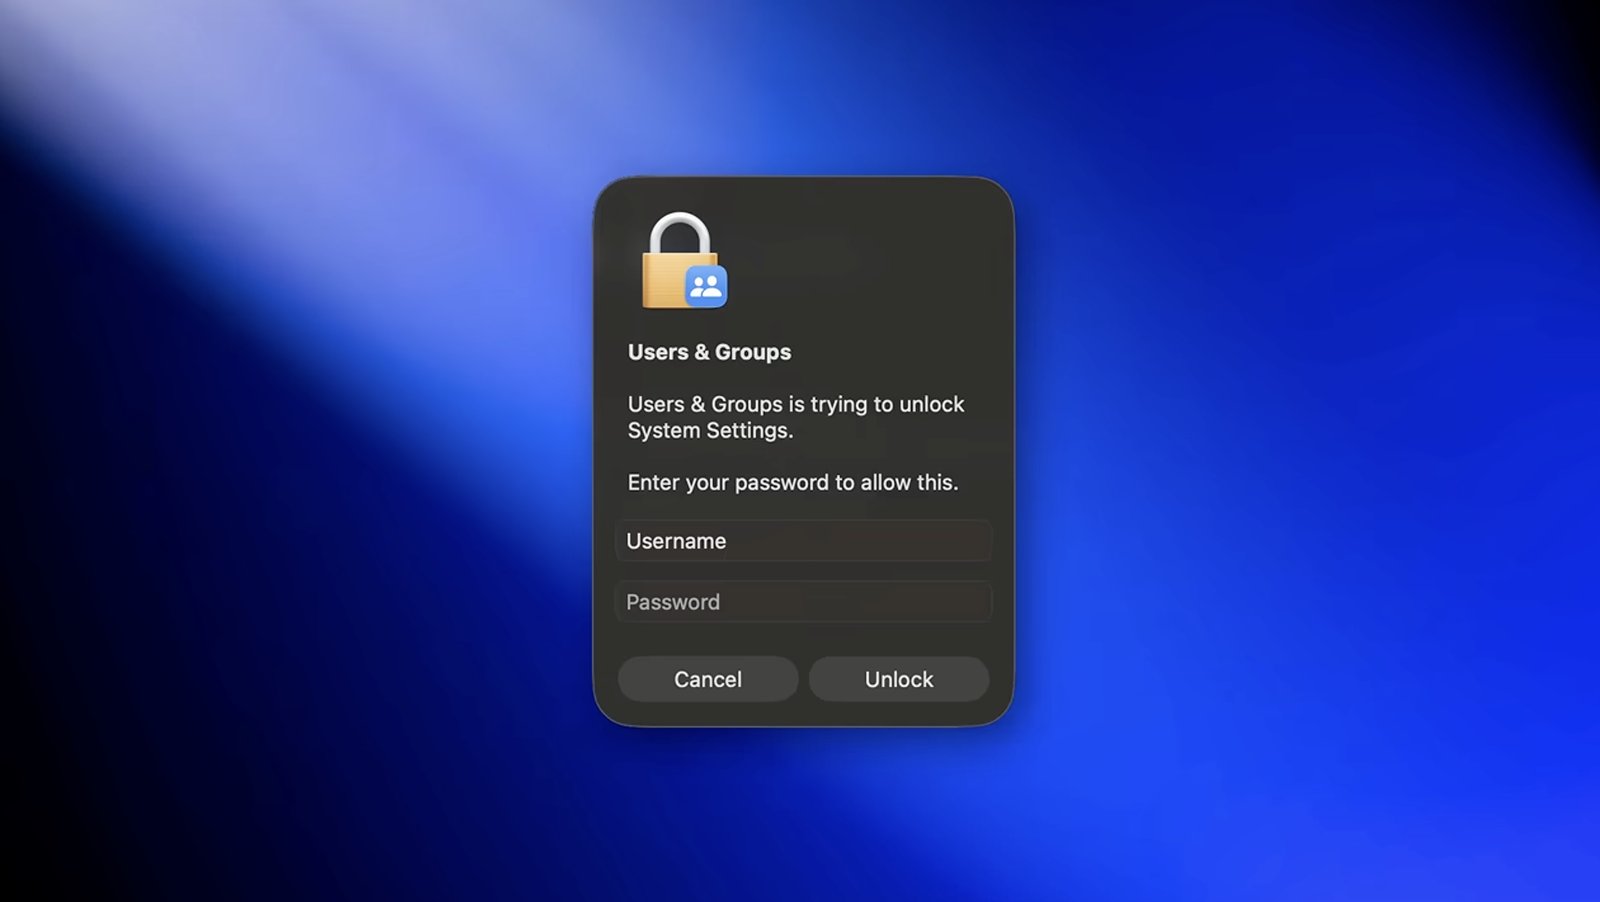
ClickLock 窃密木马弹出假警报,骗取用户的系统密码。
在用户输入正确密码之前不会消失(它会校验)。
MacSync 一开始像 AMOS 仿品,后来也加上了后门模块。Moonlock Lab 在年中报告里说得很准:2026 年这一代已经不是窃密木马,而是先偷一把的持久化植入。
更值得看的,其实是它们现在怎么藏。
MacSync 最新版本会从一个公开的 iCloud 日历拉取指令,所以盯网络流量的人只看到这台 Mac 在跟 Apple 说话。Jamf Threat Labs 七月发现的 CrashStealer,伪装成 Apple 自己的崩溃上报框架,藏在已公证应用里,Gatekeeper 直接放行。这都不是 macOS 的漏洞。攻击者只是摸清了:绕过 Mac 内置防护最省事的办法,就是长得像 Apple 自己的可信东西。
关于 iCloud 日历这套手法的说明:
用户和安全人员能做什么
普通用户能做的不多,主要是把系统升到最新版。截至今天,就是 iOS 27 或 26.7,以及 macOS Golden Gate 或 Tahoe 26.7。不用屏幕共享的话,建议关掉。还有最重要的一条:永远不要把网站或弹窗给的命令粘进终端。
多说一句,如果你在守一整支 Mac 机队:眼下最值钱的窃密木马检测,是浏览器拉起终端、脚本编辑器或 osascript。再配上对 curl 或 base64 直接管道进 shell 的告警,因为第一阶段往往不落盘。如果你只扫文件,就已经晚了。