
软件定位与核心能力
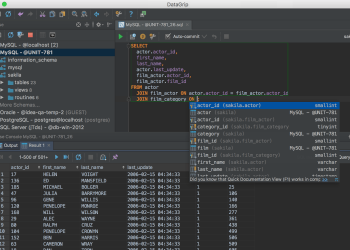
RubyMine是JetBrains出品的跨平台集成开发环境,在Windows、macOS和Linux上提供一致体验。它把Ruby与Ruby on Rails所需的编码、测试、调试与交付工具集中在一处,让开发者可以直接完成从代码编写到可靠软件发布的完整流程。智能代码补全、上下文感知的搜索与导航、图形化调试器、对RSpec、Minitest、Cucumber和Test::Unit的支持,以及与Git等版本控制系统的深度集成,都是它长期积累的基础能力。在前端方面,它同时覆盖React、Vue.js、Angular、Node.js、Hotwire以及HTML、CSS、JavaScript和TypeScript,数据库工具则支持PostgreSQL、MySQL、SQLite、MariaDB等常见引擎,用户无需离开IDE即可浏览与查询。AI相关能力也已融入日常工作:开发者可以让代理协助生成、解释、测试与重构代码,也能在调试过程中把问题交给代理进行调查。
RubyMine 2026.2.4 for Mac 破解版下载
Mac版安装与系统要求
在Mac上安装时,官方推荐使用JetBrains Toolbox App。用户从Toolbox页面下载对应Intel或Apple Silicon的.dmg,挂载后把应用拖到“应用程序”文件夹,启动后即可在菜单中选择安装RubyMine,登录JetBrains账号后会自动激活可用许可。也可以直接从官网下载RubyMine的.dmg,挂载后把应用拖进“应用程序”文件夹,再从启动台或Spotlight运行。硬件方面需要x86_64或arm64架构且具备4核心的CPU,总内存8GB(其中3GB可供IDE进程使用),磁盘空间10GB,显示分辨率至少1280×720。操作系统要求macOS 26或27。IDE自带基于JBR 21的JetBrains Runtime,因此不必单独安装Java。
2026.2.4版本更新内容
2026.2.4于2026年10月30日发布,构建号为262.11879.97。这一版本的主要作用是应对认证局eMudhra中间证书私钥泄露事件。2026年10月,eMudhra八张中间证书的私钥因生成方式脆弱而被恢复,攻击者若能拦截网络流量,就可能伪造被JetBrains工具信任的网站或服务。RubyMine等IDE依赖捆绑的JetBrains Runtime信任存储来校验证书,操作系统层面的更新无法覆盖这一路径;内嵌浏览器JCEF同样受影响。2026.2.4集成了相关修复,阻止被泄露的证书,并不再信任emSign ECC Root CA – G3、emSign Root CA – G1、emSign Root CA – G2以及AAA Certificate Services等根证书。2025.3及之后的修复版本中,内嵌浏览器还会接收Chrome的证书更新以进一步阻断问题证书。此外,Toolbox App与IDE使用的后台服务jetbrainsd拥有独立的内置信任列表,需要单独更新到0.9.9728。官方指出,截至公告发布时尚未发现针对JetBrains用户的实际利用,但仍建议立即升级到已修复版本。2025.1及更早版本将不再获得此修复,必须升级。Toolbox App建议更新到3.9.1或3.8.2。若暂时无法升级,可通过关闭JCEF作为临时措施:在Search Everywhere中打开Registry,找到ide.browser.jcef.enabled并关闭后重启;但此操作会影响Markdown与HTML预览等功能,升级后应重新启用。
系列能力与使用注意
2026.2系列本身引入了代理调试能力,通过捆绑的rubymine-debugger技能让兼容的AI代理能够启动调试会话、检查运行时状态并分析应用行为。符号基础的代码洞察引擎在该系列中默认启用,改变了对Ruby类、模块与常量的理解方式,使导航与文档更准确,也为后续改进奠定基础。GitHub Copilot的原生集成以及第三方模型提供商的补全支持也在此系列落地。非商业用途(学习、开源贡献、内容创作与个人爱好项目)可免费使用,商业用途则需要订阅。对于同时运行浏览器或容器的用户,建议准备16GB以上内存以留出余量。项目打开时,解释器选择会参考Gemfile中的版本要求(含范围),同时优先考虑.ruby-version等专用文件;若存在多个匹配解释器,由用户决定采用哪一个。整体而言,2026.2.4在保持Ruby与Rails开发体验的同时,重点解决了因外部证书泄露带来的信任链风险,使用Mac的开发者应优先完成版本与相关服务的更新。