
苹果安全研究博客的一篇新文章,详细介绍了 iPhone 18 Pro 全新「参考图像」相机模式背后的技术、架构与设计思路。具体如下。
苹果解释为何要做这套全新「参考图像」相机模式
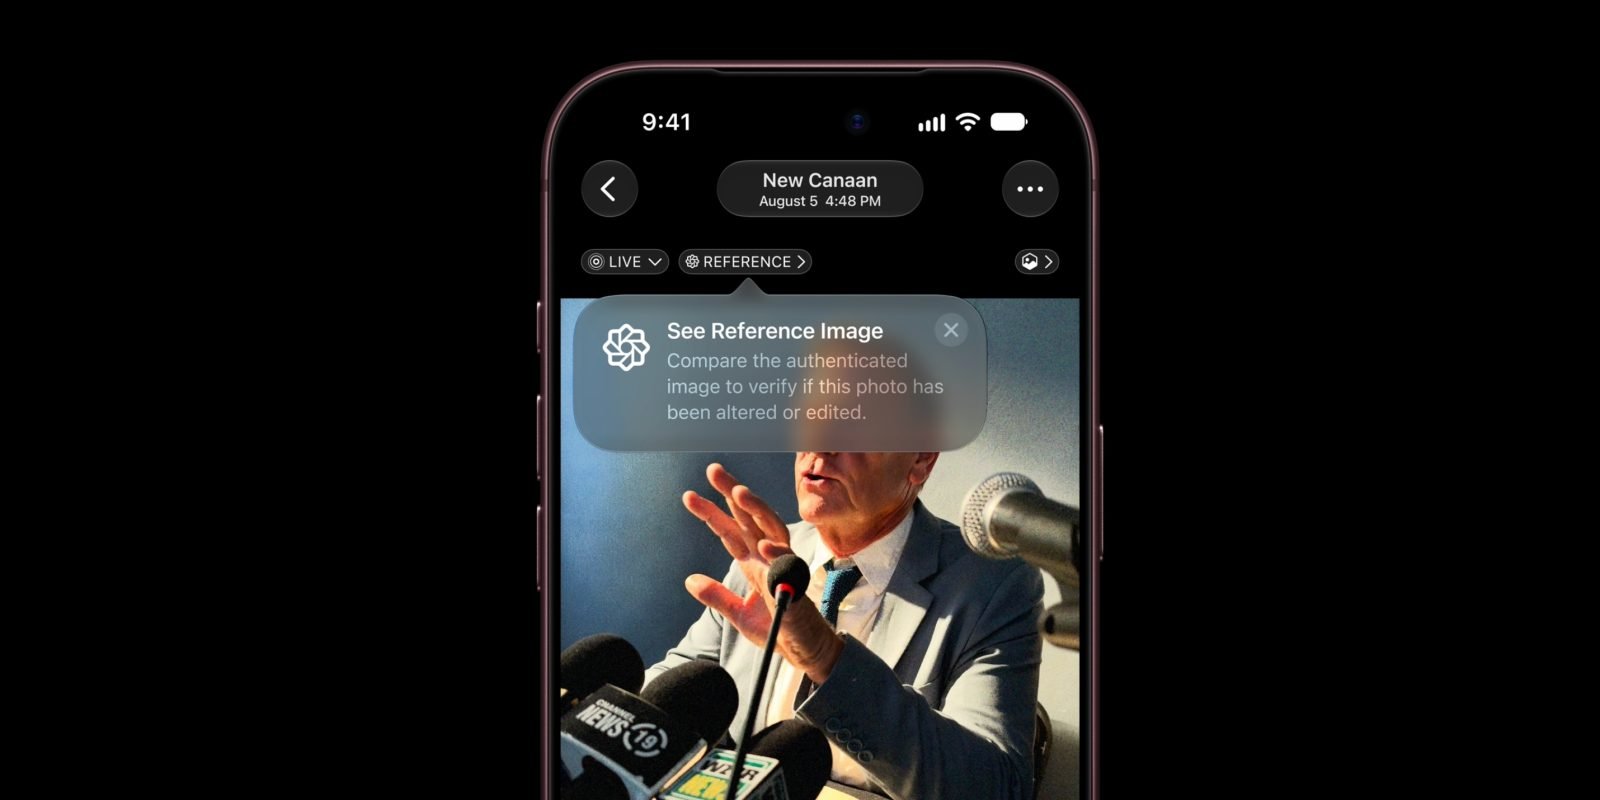
在题为《Apple Reference Image:可验证摄影的新方法》的博文中,苹果深入说明了这套全新摄影真实性系统的工作原理。
文章确认,公司打造 Apple Reference Image 的动机,是合成或修改图像的门槛正变得越来越低。
苹果指出,C2PA 等行业标准有助于应对这一问题,但在编辑链路的某些环节仍可能被攻破。
正因如此,苹果设计了一套颇具巧思的链式验证系统:它兼顾隐私与安全,而且据公司所知,「是目前唯一能提供抗量子攻击防护的图像溯源系统」。
「可验证数字摄影的新标准」
在说明中,苹果借用了经典摄影术语,例如安全数字底片:其中包含原始拍摄像素,以及经过签名的元数据和时间戳等信息,并在公司 Private Cloud Compute 架构内的安全、私密、可验证环境中完成显影。
这种语义真实性,只是苹果认为高保障摄影溯源系统必须满足的三项核心要求之一,另外两项分别是抗妥协能力和隐私保护。
如果苹果的置信度评分系统认定某颗传感器评分过低并将其吊销,Private Cloud Compute 将不再为该传感器拍摄的参考图像签名。
同样,若事后认定某张参考图像存在欺诈,也可单独吊销,苹果设备会定期拉取更新后的吊销列表。
Apple Reference Image 信任链的另一个有趣之处在于:它从相机传感器首次初始化就开始了,也就是 iPhone 的制造过程中。
传感器会生成一对签名密钥,私钥留在自身,公钥则交给工厂记录站;工厂用工厂证书颁发机构为其签名,并写入设备的硬件清单。
之后这把私钥会用来签署每一张以「参考图像」模式拍摄的照片,在图像进入 iOS 做后续处理之前,就把拍摄到的像素数据和传感器元数据绑定到这颗特定相机传感器上。
苹果还使用加密时间戳,为每张照片建立可验证的拍摄时间窗口。公司表示,设备通用操作系统提供的时间戳可能被篡改,因此不会依赖它;iPhone 会定期收到一个安全时间戳令牌作为下限。
拍摄完成后再请求另一个令牌作为上限,从而验证图像是在这两个时间点之间拍摄的。
安全隔离区也会参与其中,对来自相机传感器之外的元数据进行签名。Private Cloud Compute 随后验证这些签名,确认传感器与安全隔离区属于同一部 iPhone,并在显影安全数字底片前核验时间戳。
这些检查通过后,Private Cloud Compute 会将底片处理成最终的 JPEG 参考图像,并用传统加密与后量子加密的组合为其签名。苹果表示,这样设计是为了让图像即使面对未来的量子攻击仍可被验证。
苹果进一步说明,「参考图像」框架的设计目标是:外部观察者无法判断摄影师身份、无法判断是哪台设备拍下某张照片,也无法判断两张参考图像是否来自同一台设备。
苹果特别指出,这对在冲突地区等敏感环境中工作的摄影师尤为重要:证明一张照片真实,不应以放弃匿名为代价。
这篇安全研究博文即使对非技术读者也相当精彩。你可以在这里阅读原文。