
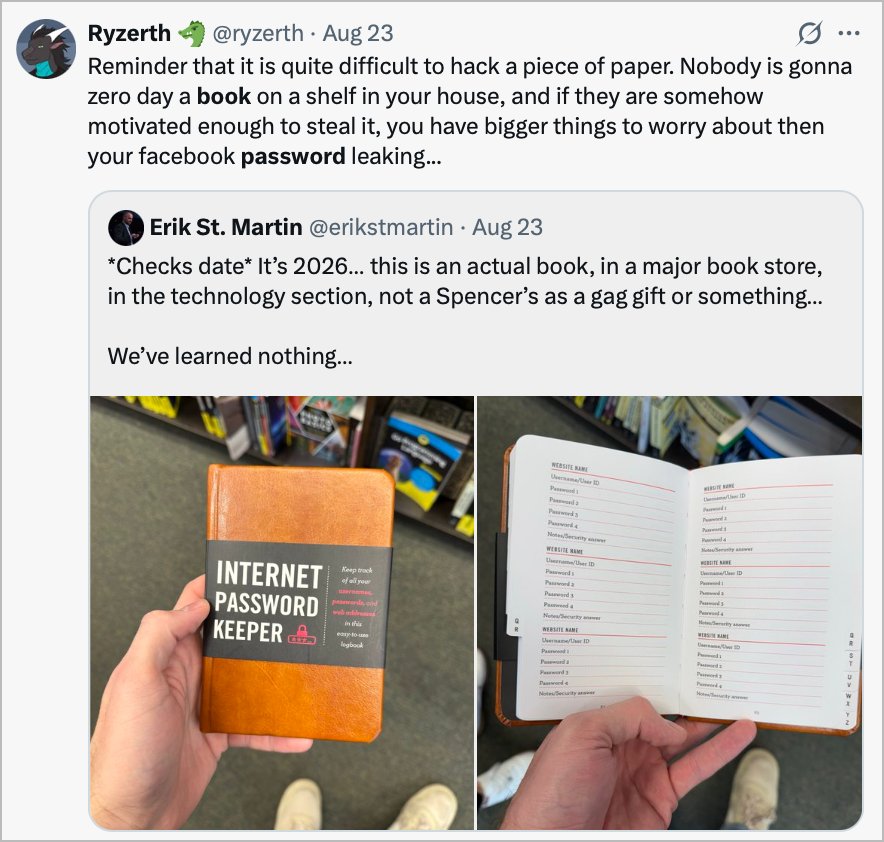
几周前,X 上有一条关于密码管理的帖子火了。那个密码本其实比大多数人愿意承认的更安全。发帖人说:提醒一下,要黑掉一张纸可不容易。没人会对你家书架上的一本书搞零日攻击;要是真有人费尽心思把它偷走,那你该操心的早就不是 Facebook 密码泄露了……
话虽如此,我仍然认为,一套落地得当的密码管理工具,是组织里能部署的最佳安全措施之一。Dashlane 正在推出一项新方案,帮助企业更好地保护凭据。
采用率缺口问题
Dashlane 的新方案要解决的,是它所说的「采用率缺口」。IT 团队把密码工具部署下去,你发完入职邮件,第一个月用的人还算多,六个月后大家又开始在表单里手打密码,因为根本没有东西真正强制他们用这个工具。
保险库强制(Vault Enforcement)让 IT 管理员可以通过策略下发的浏览器扩展,要求员工在特定域名上必须经由 Dashlane 登录。员工第一天在被强制的域名上碰到登录表单时,会看到一张警告网页卡片。第二天起,表单会被拦住,直到他们登录保险库。管理员可以把公司 Logo 和帮助台联系方式加到那张卡片窗口里,这是个挺好的办法,能把投诉挡在前面。
SSO 缺口比大家想的更大
Dashlane 表示,37% 的企业应用并未纳入单一登录管理。也就是说,超过三分之一的应用暴露面只靠用户名和密码撑着,前面再没有别的安全关卡。
他们的遥测数据显示,最常被自动填充密码、而不是走身份提供商登录的商务应用是:Salesforce、DocuSign、Adobe、Zoom、GitHub、Dropbox、Box 和 Atlassian。
一部分原因是「SSO 溢价」——厂商给这种登录方式单独加价,这是我很快要另写一篇的话题;另一部分则是遗留密码:那些几年前就已经接上 SSO 的应用,旧密码照样还能用。
通行密钥很棒,但依然让人糊涂
我希望通行密钥能赢。它们用别的办法做不到的方式解决了钓鱼问题,而且在苹果这边,实现已经简单到不能再简单。可我带过太多用户走过第一次通行密钥,知道「它存在哪儿、手机丢了怎么办」依然是个很难讲清楚、也很难让人听进去的问题。你去问一个非技术员工,他们的通行密钥是在 iCloud 钥匙串里、在密码管理器里,还是在设备本身,然后看着他们怎么答。
这种糊涂是有代价的。搞不懂安全工具的用户会绕开它,而被绕开的安全控制根本算不上控制。Dashlane 的保险库强制,是想从另一头把这个问题堵住。
收个尾
保险库强制是个聪明的功能,我希望其他密码管理器也跟着学。它同时也等于承认:十多年的用户教育并没有把缺口补上,到了某个节点,你就得停止劝说、开始强制。好的 IT 安全必须比绕过它更省事。在那之前,我们只能继续做强制工具,把差的那一块补上。
Dashlane 的保险库强制现已对使用 Chrome 或 Edge、通过策略部署扩展并启用了 SSO、且订阅 Dashlane Omnix Enterprise 套餐的企业开放公测。