
我们的 Security Bite 栏目由 Mosyle 独家呈现。Mosyle 是唯一的 Apple Unified Platform,专注让苹果设备达到办公就绪、企业级安全。我们把管理与安全做成一套方案,把针对苹果的加固与合规自动化、下一代 EDR、AI 驱动的零信任,以及独有的权限管理,和市面上最强、最现代的 Apple MDM 结合在一起。最终形成全自动的 Apple Unified Platform,目前已有超过 45,000 家机构信任,用很低的成本和几乎零操作,让数百万台苹果设备直接能干活。立即申请延长试用,你会明白为什么和苹果设备打交道,有 Mosyle 就够了。
上周,苹果正式向所有人推送了 iOS 27。这次更新带来不少新安全功能,考虑到 iOS 26 在这方面相当乏善可陈,这算是好事。其中有一项全新的反诈骗功能,苹果以前从未碰过这个方向,对用户最终可能非常有用。功能名叫“冒充风险检测”(Impersonation Risk Detection)。
说到底,它就是要在骗局进行到一半时把人拦住。
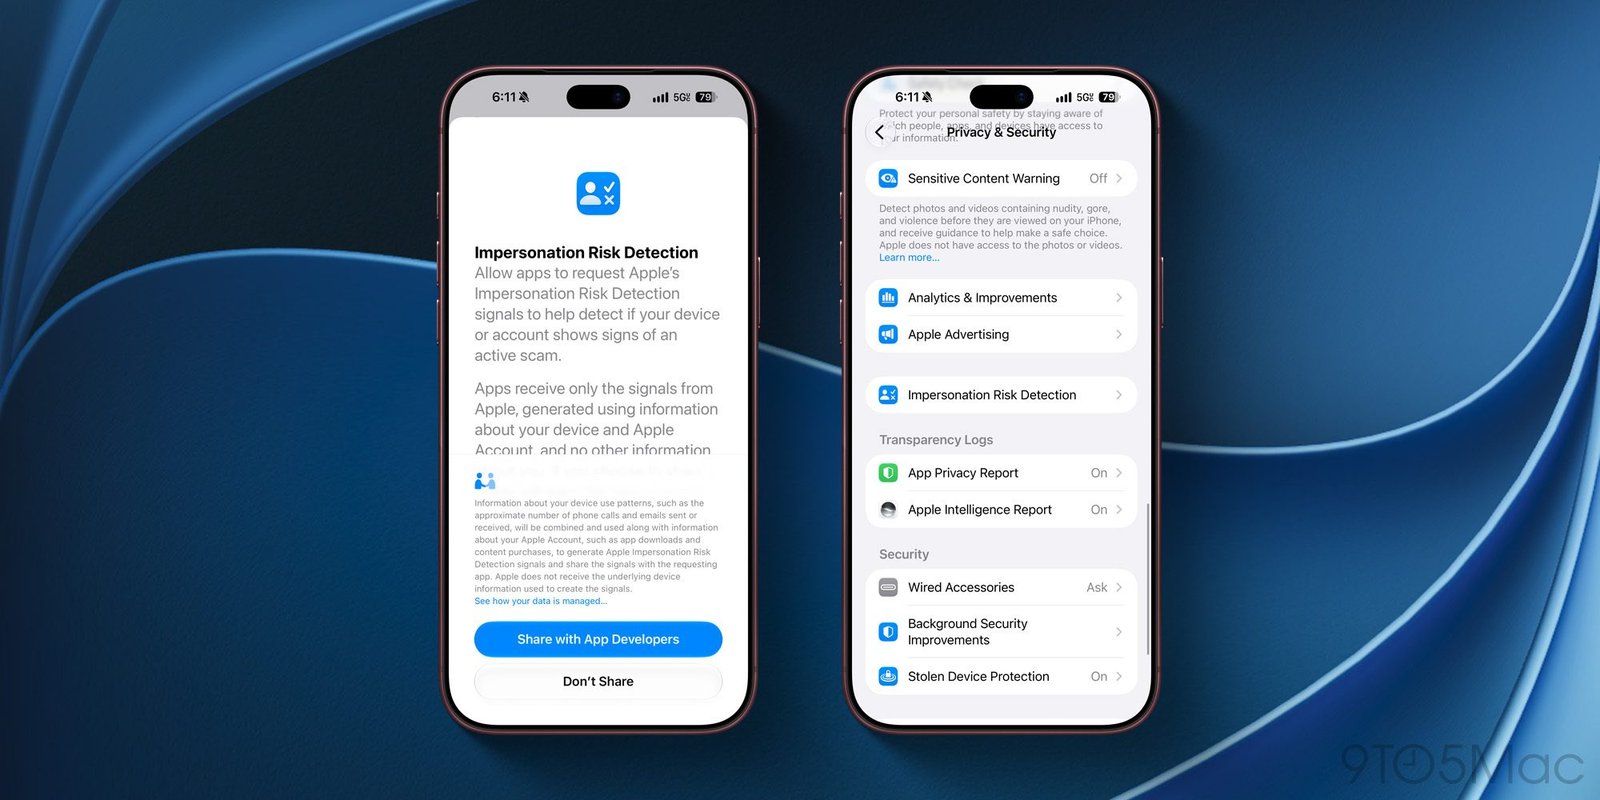
iOS 27 设置中的冒充风险检测。我们
能触发这项功能的场景很多,比较常见的一种是:骗子冒充银行反欺诈部门,一步步让用户把钱转到所谓“安全账户”,或重置密码。这类情况里,Face ID、双重认证这类安全功能帮不上多少忙。
在受支持的应用里(目前还不清楚有哪些应用支持,但我估计不会太多),当你要发起转账或修改账户密码时,应用现在可以向 iPhone 询问当前处境。iOS 27 会结合以往的交互习惯、时间、上下文,甚至基础传感器数据,判断这些操作是否像本人所为。
苹果表示,冒充风险检测不会查看照片、信息或邮件里的内容来获取上下文。它也不盯入侵发生的那个点。应用拿到的只有一个词:“未知”“中”或“高”。“未知”表示什么都没触发,苹果特意强调,这并不等于确认你是安全的。
还有一点很重要:就算出现“中”或“高”标记,iOS 也不会冻结转账,不会拦住改密码,甚至不会弹出系统提示。苹果只把风险等级交给应用,接下来怎么处理,交给开发者决定。可能是再验一次身份,也可能是在改关键设置前加一段延迟。
苹果还说,应用拿到标记后做什么,自己既不控制也不决定,所以同一个“中”风险,不同应用的处理可能完全不一样。
用户也可以在设置的最近活动里盯着这项功能:能看到哪些应用请求过风险评估、是什么操作触发的。也可以在那里按应用撤回权限。
接下来是一个很大的短板,而且苹果完全可以改。
如果你在读这篇文章,多半应该打开它,但其实你大概并不需要。我不满的是,苹果默认把功能关掉了,藏在 iOS 27 设置里“隐私与安全性”下面大约四次点击的位置,开关还叫“与应用开发者共享”,听起来就像你该躲开的东西。简单说,能找到这个开关的人,多半用不上;真正需要的人,永远不会去翻。
它应该默认开启。
不过还是要给苹果一点赞:关闭这项功能有 24 小时延迟。如果骗子正通过电话一步步让受害者关掉冒充风险检测,至少也得等一天。逻辑有点像失窃设备保护里的安全延迟。
开启路径:设置 > 隐私与安全性 > 冒充风险检测 > 与应用开发者共享。